為確保本公司各項業務服務之安全運作,有效管理風險並支持組織營運目標,特制定本聲明,以保障本公司、客戶及利害關係人之合法權益。
涵蓋經組織全景分析後所核准範圍內之所有員工、經銷商、委外服務供應商、顧問以及其他可能存取本公司資訊資產之關注方。
保護本公司之資訊與相關資產,以維持其機密性(Confidentiality)、完整性(Integrity)與可用性(Availability)。確保資訊不被未經授權者獲取或披露、維護資訊的準確與完整,並確保經授權人員在需要時能即時取得相關資訊。
為本公司建立、實施、維持及持續改善資通安全管理系統提供明確方向,並作為設定具體資通安全目標之指導框架。我們的核心資通安全目標致力於:確保核心系統管理活動之機密性(Confidentiality)、完整性(Integrity)、可用性(Availability)與法遵性(Compliance)。
-
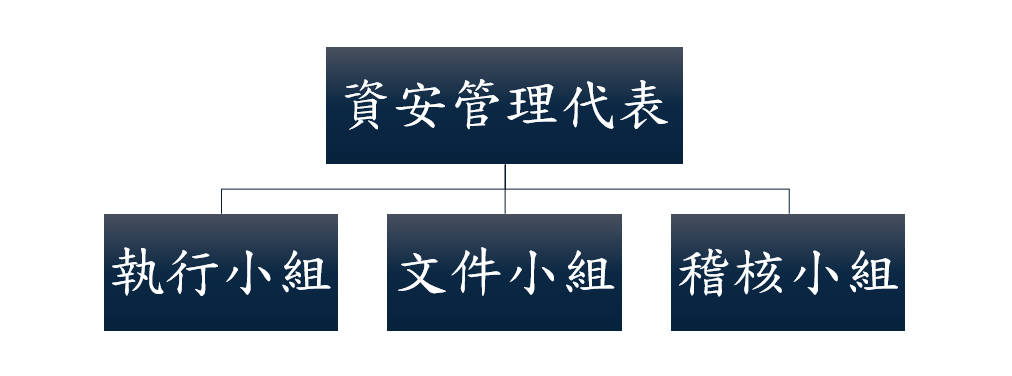
本公司成立資通安全推動組織,配置適當之人力、物力與財力資源,並指派人員擔任資安管理代表負責推動、協調監督及審查全公司之資通安全管理事項,以確保資安制度之有效運作。
-
- 遵守所有適用之資通安全相關要求,包含法律、法規及合約要求。
- 透過『規劃(Plan)—執行(Do)—查核(Check)—改善(Act)』的循環模式,以及定期的風險評鑑、績效監控、內部稽核、管理階層審查、矯正措施等活動,持續改善資通安全管理系統之適切性、足夠性、有效性。